

Tvrtke i tržišta
Krađa 6,3 milijarde dolara: tko bi platio štetu u hrvatskim tvrtkama?
31. listopada 2026.
foto Shutterstock
Krađa novca ili kriptovaluta nije nužno obuhvaćena istom policom osiguranja od cyber napada, pa je potrebno zasebno provjeriti pokrića
Nakon napada na najveću svjetsku kriptomjenjačnicu otvara se pitanje koliko su kompanije spremne na prekid poslovanja i znaju li što im police osiguranja doista pokrivaju. U hakerskom napadu na Binance 29. listopada ukradena je digitalna imovina vrijedna oko 6,3 milijarde dolara, pri čemu je većina sredstava nestala u samo 20 minuta, prema izvještajima međunarodnih medija.
Napadači su, prema istim izvorima, pristupili sustavu za odobravanje transakcija i prebacili sredstva na vlastite adrese. Sigurnosne tvrtke sumnjaju na skupinu povezanu sa Sjevernom Korejom, no istraga još traje. Binance je najavio da će gubitke korisnika pokriti vlastitim sredstvima i rezervnim fondom.
Iako je riječ o incidentu u kriptoindustriji, posljedice kibernetičkog napada mogu pogoditi tvrtku u bilo kojem sektoru. Za domaće kompanije to može značiti zaustavljenu proizvodnju, nedostupne sustave za rezervacije, prekid isporuka ili uplatu novca na prijevarom podmetnut račun. Osim izgubljenih prihoda, trošak mogu biti stručna istraga incidenta i ponovna uspostava sustava.
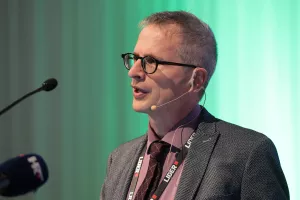
- Kad poslovanje stane, upravi trebaju jasni odgovori: koga zovemo, kako nastavljamo raditi i tko snosi troškove. To trebamo razjasniti prije napada - upozorava Jasminka Horvat Martinović, predsjednica uprave Marsha Hrvatska, brokera u osiguranju.
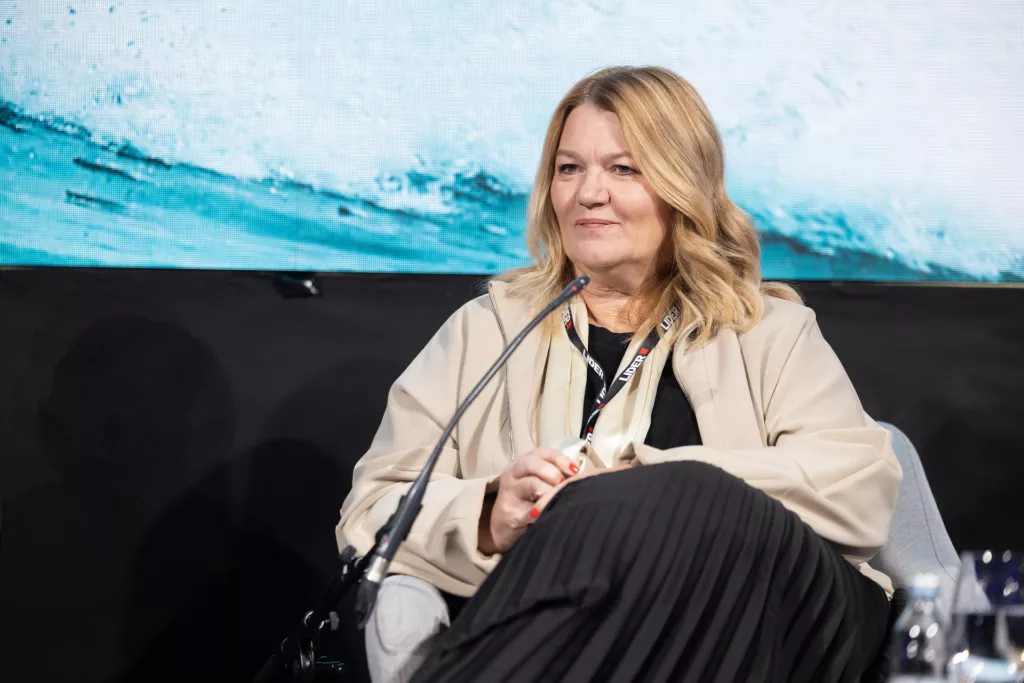
Jasminka Horvat Martinović, predsjednica Uprave Marsh Hrvatska
Jedno od ključnih pitanja jest i koliko osiguranje uistinu pokriva. Cyber osiguranje, ovisno o ugovorenim uvjetima, može uključivati troškove informatičke istrage, obnove sustava i podataka, pravne pomoći i kriznog komuniciranja te određene gubitke zbog prekida poslovanja. No krađa novca ili kriptovaluta nije nužno obuhvaćena istom policom, pa je potrebno zasebno provjeriti pokrića za kriminalne radnje, prijevare i digitalnu imovinu.
Prema Marshovim podacima, limiti tog programa mogu dosegnuti 150 milijuna dolara, uz ugovorene uvjete. Pritom krađa privatnog ključa i preuzimanje sustava za odobravanje transakcija ne predstavljaju isti rizik niti nužno podliježu istom pokriću.
Zato procjena rizika treba krenuti od stvarnog načina poslovanja: gdje se čuva imovina, tko odobrava plaćanja, o kojim sustavima ovisi rad i koliko dugo tvrtka može izdržati zastoj. Sigurnosne procedure, plan odgovora na incident i ugovoreno pokriće trebali bi biti usklađeni s tim rizicima.
- Najbolje vrijeme za razgovor o riziku jest dok još možemo utjecati na njega, ojačati zaštitu, pripremiti ljude i ugovoriti osiguranje koje odgovara stvarnim potrebama kompanije - poručuje Martinović.

čitajte lider u digitalnom izdanju
vezani članci