Arhiva
U Hrvatskoj je samo jednim crvom zaraženo oko 100.000 računala
2. travnja 2009.
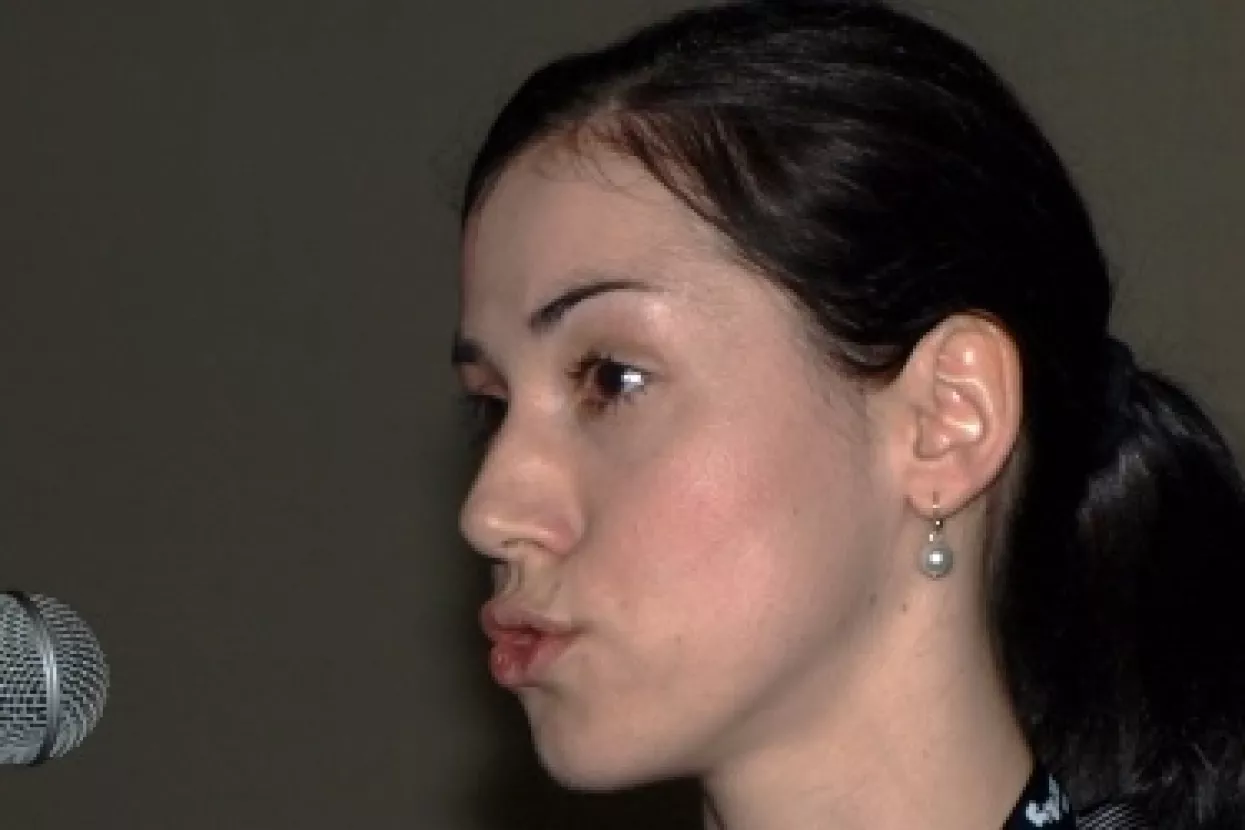
Završni dan konferencije e-biz 2009 u Opatiji bio je naslovljen Razmjena/sigurnost e-poslovanja i njime su dominirale teme iz područja korporativne, točnije računalne (ne)sigurnosti.
Iako je srijeda, završni dan konferencije e-biz2009 pao na prvi travnja, najjače teme u kongresnoj dvorani grand hotela Adriatic u Opatiji nisu bile nimalo šaljive.
Zapaženo predavanje održala je Ivana Marijanović, konzultantica iz zagrebačke tvrtke Infigo IS, koja je iznijela način na koji je tvrtka u kojoj ona radi dobila sigurnosni standard ISO 27001 pa je bilo zanimljivo čuti što sve tvrtka koja se bavi informatičkom sigurnošću mora učiniti da dobije standard iz područja kojime se bavi. Inače, Marijanović je jedina ženska osoba u Infigu, tvrtci koja se bavi informatičkom sigurnošću, a njeno bi se zanimanje moglo sažeti u paradoks da se ona bavi sigurnošću hakera, osnosno da ona hakere mora utjerati u okvire zakona.
Standard PCI DSS je namijenjen zaštiti podataka kupaca pa tako trgovci, kojih je ukupno oko 20.000 u Hrvatskoj, neće smjeti pohranjivati magnetski zapis s kreditnih kartica.
Zanimljiv je bio Siniša Lukač iz PBZ carda koji je govorio o primjeni sigurnosnog standarda PCI DSS (Payment Card Industry Data Security Standard) za trgovce. Oni naime do kraja godine imaju rok da prijave nesigurne računalne aplikacije, a nakon toga, ukoliko ih ne prijave, će one doći na crnu listu. Iako standard uvodi niz novih mjera za koje je upitno kako i da li će ih trgovci moći poštivati, za sada se čeka da se pojave tvrtke koje će biti posrednici između velikih kartičarskih kuća te malih i srednjih trgovaca kojima bi ti posrednici omogućili da se usklade s PCI DSS-om i izbjegnu plaćanje visokih kazni koje strani kartičari propisuju u slučaju nepridržavanja novog standarda. Inače, standard je namijenjen zaštiti podataka kupaca pa tako trgovci, kojih je ukupno oko 20.000 u Hrvatskoj, neće smjeti pohranjivati magnetski zapis s kreditnih kartica.
Najjače predavanje, ujedno i posljednje na konferenciji, održao je Bojan Ždrnja, također iz Infiga, koji je izlaganje naslovio 'Korporativa (ne)sigurnost'. Ždrnja, jedan od dvojice najviše rangiranih stručnjaka za računalnu sigurnost u Hrvatskoj, govorio je o tamnoj strani elektroničkog businessa te je napravio pregled svih incidenata u zadnja tri mjeseca u Hrvatskoj i naglasio je da njegovo predavanje nije prvoaprilska šala.
Crv Conflicker se širi na nekoliko načina, a jedan od njih je zaraženim USB stickovima.
Posebno su ozbiljno zvučali podaci o zarazi crvom Conflicker koju su Infigovi stručnjaci počeli suzbijati još 29. prosinca, a do 13. siječnja su uočili da je u Hrvatskoj broj zaraženih PC-a narastao na 45.000. U svijetu je tim crvom zaraženo, prema podacima proizvođača antivirusnog programa F-Securea, oko 15 milijuna računala, dok je u Hrvatskoj zaraženo oko 100.000 računala. Conflicker se širi na nekoliko načina, a jedan od njih je zaraženim USB stickovima. Od njega se može zaštititi redovitim instaliranjem zakrpa za Windowse i antivirusnim programima, koji se nisu iskazali kad je počela zaraza jer nisu prepoznavali Conflickera do 13. siječnja, kada je većina njihovih proizvođača izdala dopune programa protiv tog crva, čiji je cilj napad na druga računala. (I. Škevin)

čitajte lider u digitalnom izdanju
vezani članci