

Arhiva
Burza je sljedeća meta novih cyber-kriminalaca
17. travnja 2008.
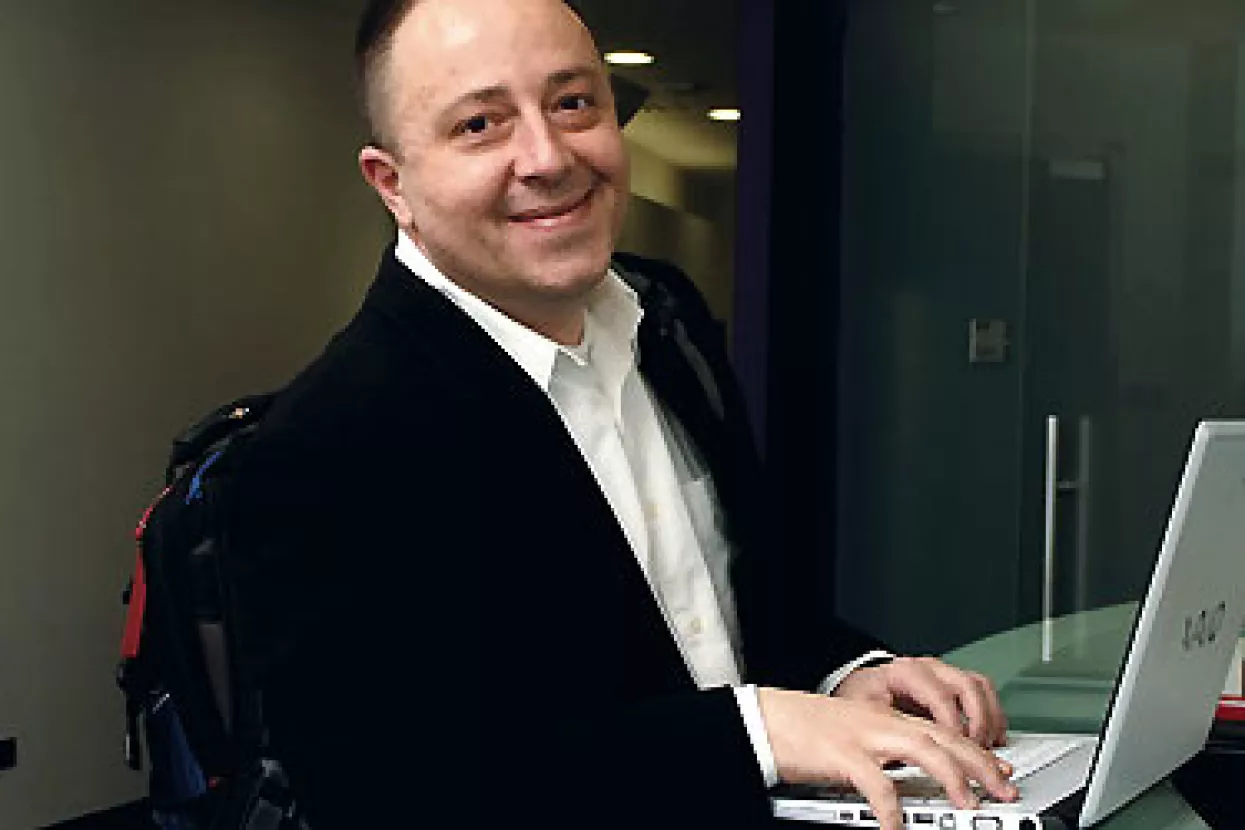
Ako se ne vodi računa o sigurnosti infrastrukture nije nemoguće upasti kod brokera, ući u njihovu bazu, uzeti korisničke račune, username, pasword i PIN te potom trgovati u ime kompromitiranih korisnika
Razgovarali: Antonija Knežević i Edis Felić
Foto: Željko Jelenski
Kad se prije desetak dana Ivica Ostojić, konzultant za računalnu sigurnost u Ciscu zadužen za Srednju i Istočnu Europu pojavio za govornicom na Liderovoj Konferenciji o korporativnoj sigurnosti, nitko od nazočnih nije očekivao da će ubrzo postati sastavni dio njegova predavanja. Naime, Ostojić je izveo mali performans - ‘očitao’ je brojeve mobitela svih prisutnih u dvorani i prikazao ih na panou. Sasvim razumljivo, u potpunosti je zbunio sve sudionike konferencije pokazavši im koliko je jednostavno ‘upadati’ u tuđe mobitele i računala. Na koje se sve načine može ‘ulaziti’ u računala i mobitele, kako se presreću mailovi i koliku štetu mogu izazvati takvi napadi na IT sustave, razgovarali smo s Ivicom Ostojićem, čija je uža specijalnost područje računalne forenzike. To koliko je IT kriminal postao raširen pokazuju i podaci Ciscova izvješća o globalnom stanju sigurnosti koji govore da je prošle godine promet spama narastao 100 posto, kao i podatak da su usluge stručnjaka iz područja računalne sigurnosti toliko tražene da je Ostojić samo u prošloj godini ‘skupio’ 490 tisuća milja, odnosno preletio Zemljinu kuglu duž ekvatora čak 20 puta.
• Kako ste uspjeli očitati brojeve mobitela sudionika konferencije? Kako ste to izveli?
- Postoji cijeli niz skenera pomoću kojih to možete napraviti. Kad imate uključen bluetooth, imate dvije opcije: jedna je da ste vidljivi svima, a druga je da ste vidljivi samo onima s kojima ste razmijenili ključeve. Mnogi ljudi to ne znaju i imaju uključenu prvu opciju. A bluetooth sam po sebi ima ranjivosti na razini protokola, a postoje ranjivosti i na razini uređaja. Kad sam došao na konferenciju naprosto sam uključio laptop, napravio skeniranje i očitao mobitele onih koji su imali uključen bluetooth.
• Na koje sve načine cyber-kriminalci mogu naštetiti privatnoj osobi?
- Postoji milijun načina - samo nebo je granica. Sve ovisi o tome koliko ste upućeni u elelektronski svijet. Danas ne morate biti fizički u Americi da biste tamo napravili kriminalno djelo. Cyber-kriminal protiv osoba uglavnom se svodi na krađu identiteta. Ako imate DSL u kući, nije vas problem naći, hacker se može ‘nakačiti’ sa svojim laptopom na vaše računalo i, recimo, skinuti slike pedofilije na vaš kompjutor. A vi poslije dokažite da niste krivi. Mislim da vas nijedan sud u Hrvatskoj ne bi oslobodio.
• Može li se tome ući u trag?
- Može. Ali tko će to dokazati, tko će izvršiti forenziku? Uostalom, nitko neće ulaziti u to kad pronađe slike na vašem računalu. Problem je da u elektronskom svijetu nema orginala i kopije. Sve su originali i teško je dokazati da to nisu.
• Kad je riječ o krađi identiteta, imam dojam da je Hrvatska zasad prilično sigurno mjesto. Što je tome razlog, premali broj korisnika interneta ili?
- U svijetu u kojem živimo Hrvatska ima svoje granice, vojsku, policiju i carinu koje stoji na našim granicama i brinu se o sigurnosti zemlje. U cyber-svijetu to ne postoji. Nema granica, nema vojske, nema policije, nema carine. Velesile pokušavaju kontrolirati Net ali to zasad još nikome nije pošlo za rukom. Hrvatska nije ništa sigurnija od bilo koje druge zemlje na svijetu. Broj korisnika kod nas raste i nije zanemariv. Problema će biti, ali to nije ništa neobično. Ima ih i u ovom životu, zar ne? Osobno se osjećam sigurnije plaćati račune online bankingom nego ići u banku. No, na kraju ipak treba biti korektan i zaključiti da 100 posto sigurnosti nema nigdje na svijetu. Danas postoji niz rješenja koja sve navedene rizike mogu svesti na razumnu, prihvatljivu mjeru.
• Koja industrija u Hrvatskoj najviše ulaže u IT osiguranje? Koje su tvrtke najsigurnije?
- Banke. Prije sam dosta radio s financijskim institucijama u Hrvatskoj i usporedbi sa svijetom i regijom mi smo sigurno među najboljima. Za to postoje određeni razlozi. Kao prvo, mi smo dosta kasno počeli uvoditi te tehnologije, kad su one već znatno uznapredovale, zatim, dugo se radilo na osvještavanju na tom polju, a osim toga banke su među prvima uvele security officere za IT. Međutim, banke su iznimke koje potvrđuju pravilo da tvrtke u Hrvatskoj ne vode mnogo računa o IT sigurnosti. Kako su tvrtke slabo zaštićene možete vidjeti ako odete na sajt zone-h.org. Na toj se stranici hackeri natječu tko će koji sajt srušiti. O tome koliko su uspješni govori dugačak popis hrvatskih firmi koje su uspjeli probiti i izmijeniti im stranicu. No, to je najniži oblik napada, dječja igra koja udara na ponos, ali nije jako opasna jer obično izaziva dublju kompromitaciju sustava. Međutim, sve je manje takvih upada jer ne donose novac.
• Na koje se sve načine mogu kompromitirati tvrtke?
- Hackeri će u pravilu najprije pokušati ući su web stranice, odnosno servise koji se nude prema van. Nadalje, postoji cijeli niz načina na koje se može kompromitirati tvrtka. Jedan je putem wirelessa, drugi putem bluetootha, treći putem laptopa. Isto tako, može se provaliti i putem USB stikova. Kupite nekoliko USB stickova, stavite na njih programe za nadgledanje i ponovno zapakirane postavite ih na različita mjesta u tvrtki, recimo u toalet, na stol, bilo gdje, i trebate samo čekati. Svi se ljudi ponašaju jednako, bilo da je riječ o čistačici ili o menadžeru. Kad ugledaju zapakirani USB, stavit će ga u džep, a poslije u računalo. A tada će se automatski pokrenuti programi koje ste prije stavili na USB. Upali ste u tvrtku za pet eura, koliko stoji jedan U3 USB. Danas skimmere za očitavanje podataka s kartica na bankomatima možete nabaviti za 20 do 30 dolara. Za upad u pay TV sustav hotela potrebno vam je samo malo znanja i laptop. Uzmete antenu pay tv-a u hotelskoj sobi, priključite je na tv-karticu u laptopu i možete vidjeti koje su filmove gosti hotela gledali i koje su račune napravili. Takve stvari mogu se itekako zlupotrebljavati.
• Koliko se dugo obično spremaju napadi na IT sustave?
- Pravi napadi pripremaju se šest mjeseci i dulje. Ako ja, primjerice želim napasti Liderpress, najprije ću vas pratiti, kao u klasičnom kriminalu, i snimiti vaše ponašanje - kad vodite psa u šetnju, koji prozor otvarate na kući, kad idete u šoping. Ja biram vrijeme i mjesto kad ću napasti, dakle prednost je automatski na mojoj strani. Nakon toga, vrši se enumeracija Liderove infrastrukture i čeka se pogodan trenutak. Oni malo profesionalniji rade replikaciju infrastrukture žrtve u svom okruženju i traže ranjivost.
Kad se ona nađe, iskorištava se, otvara se nekoliko backdoorova, odnosno tunela pa u slučaju da administratori shvate kako je provaljeno u infrastrukturu, imate dodatni put kojim možete ulaziti i potom raditi što želite, npr. presretati mail i mijenjati ga. Danas se takvi upadi u firme sve više koriste za industrijsku špijunažu. Imate primjer iz Izraela gdje je jedan Izraelac prema narudžbi tvrtke A napravio program za špijuniranje tvrtke B. No, isti je program prodao i tvrtki B i još nekim tvrtkama. Uglavnom, svi su špijunirali sve. Uhvatili su ga jer je isti program stavio i punici kako bi ju špijunirao, jer je u to vrijeme vodio brakorazvodnu parnicu. No, punica je primijetila da nešto ne 'štima' s njenim računalom. I klupko se počelo odmotavati.
• Industrijska špijunaža jedan je od najčešćih motiva napada?
- Najčešće su dva motiva napada. Novac ili informacija. Informacije imaju svoju vrijednost i određeni vijek trajanja što je podzemlje vrlo brzo shvatilo. Naravno, za sve postoji rješenje. Kriminal se mnogo brže prilagođuje novim tehnologijama od onih zaduženih za zaštitu. Obično se ozbiljno pristupa zaštiti nakon prvih ozbiljnih problema, a onda već može biti kasno jer je ugled narušen a šteta izazvana.
• Koliko stoji IT zaštita?
- To ovisi. Statistike govore da je u IT zaštitu potrebno uložiti jedan posto od ukupne vrijednosti IT infrastrukture. Također, treba uzeti u obzir da je cijena opreme danas vrlo jeftina zbog niskog tečaja dolara.
• Koliko su upadi u IT sustave tvrtki rašireni u Hrvatskoj?
- U testiranjima koje smo provodili, otkrili smo da je u Hrvatskoj približno 60 posto tvrtki već kompromitirano.
• Znam da ne možete govoriti o konkretnim napadima na IT sustave hrvatskih tvrtki. Ali, možete li bez navođenja imena, opisati jedan primjer upad u IT sustav iz Hrvatske?
- Dva se modela najčešće ponavljaju. Danas više ne možemo podijeliti mreže na unutarnje i vanjske. Za to postoji niz razloga. Imamo laptope, wirelesse, bluetoothe, mobitele koje sinkroniziramo s računalima a sve su to vektori ulaza na unutarnji dio mreže koji se donedavno smatrao privatnim mrežama a danas je izložen napadima vanjskih segmenata. Većina mreža danas je još segmentirana na vanjsku i unutarnju mrežu, što je zastarjeli koncept tako da često imamo kompromitacije prema sistemu 'nož u leđa'. S vanjske strane najviše je problema je na aplikativnom dijelu kao i mail serverima odnosno DNS serverima. Aplikacije su danas rak-rana i za to postoji niz razloga. Posao za izradu aplikacije dobiva uglavnom tvrtka s najjeftinijom ponudom. To znači najmanje sati rad, a što pak automatski znači da se ne poštuje 'application development life cycle'- procedura koju bi trebalo slijediti pri izradi aplikacije. Greške toga tipa nije uvijek jednostavno ispraviti i znaju biti iznimno skupe.
• Kako doći do hackera koji izvode napade na tvrke?
- Postoji niz 'underground' foruma na kojima se oni okupljaju. Jedan od njih je darkmarket.ws. Posao možete dogovoriti za nekoliko minuta, a oni će početi raditi na zadatku koji ste im dali čim im sjedne novac na račun.
• A koliko stoje njihove usluge?
- Cijena je 30 do 50 dolara po danu za recimo DDoS (uskraćivanje resursa). Ako nemate zaštitu protiv takvog tipa napada vrlo je jednostavno izazvati ozbiljne probleme za tvrtku.
• U Hrvatskoj se malo govori o takvim slučajevima. Nisu otkriveni ili...?
- O tome se ne govori javno i svi to skrivaju to kao zmija noge.
• Nitko i ne prijavljuje takve slučajeve policiji?
- U principu ne. Polje na kojemu policija zapravo najčešće djeluje u posljednje vrijeme jest pedofilija.
• Je li moguće upasti u IT sustav banke i, recimo, vidjeti tko se krije iza skrbničkih računa?
- Ako su ti podaci u elektronskom obliku, vjerojatno se mogu izvući u slučaju da nisu implementirane sigurnosne mjere. Nema smisla za bilo što u ovom poslu reći da je sto posto sigurno. Ali mislim da su zanimljiviji brokeri. Oni danas nude online trgovanje putem web sučelja. Pitanje je jesu li implementirani sigurnosni mehanizmi. Jedna od sljedećih meta je sigurno burza. Ako se ne vodi računa o sigurnosti infrastrukture nije nemoguće upasti kod brokera, ući u njihovu bazu, uzeti korisničke račune, username, pasword i PIN te poslije trgovati u ime kompromitiranih korisnika. Gotovo svi web preglednici danas imaju niz ranjivosti za koje u realnom vremenu nisu izdane sigurnosne zakrpe. Ako korisnici usluga surfaju po nepoćudnim sadržajima a poslije toga pristupaju raznim servisima ovog tipa, postoji opasnost da će im pomoću trojanskih konja ili keyloggera biti snimljeni korisnički podaci i PIN.
• Koliko štete IT kriminal izaziva u svijetu, koliko je on raširen?
- IT kriminal nadmašio je po šteti sve ostale vrste kriminala u svijetu, i narkomafiju i fizički kriminal. I to još 2005. godine.
• Koji je danas najveći problem kada govorimo o IT sigurnosti?
- Najveći je problem u tome što danas većina tvrtki odnosno menadžera ne prihvaća određene činjenice. Danas je IT svima core biznis. Primjerice, iako se Lider bavi izdavanjem novina, IT je vama i dalje core biznis. Od trenutka kad bi vam uzeli laptope, skinuli vam mrežu i pogasili mailove kako biste izdali novine? Danas je IT doslovno svima core bizniss. Čak i struja, klime u novim poslovnim zgradama danas rade putem računala. To naravno donosi brojne koristi, ali krije i opasnosti. Brojni su primjeri o štetama koje može izazvati nepostojanje IT sigurnosti. Primjerice, upad 12-godišnjaka koji je uspio preuzeti Rooseveltovu branu ili objavljivanje lista tajnih agenata na stranici http://cryptome.org, preuzimanje TV satelita u Hong Kongu, crv koji je srušio mrežu nuklearne elektrane - svi ti primjeri to potvrđuju. Sve su te informacije javno dostupne na internetu i mogu izazvati nesagledive posljedice. Kada govorimo o takvim napadima, smisao za šalu prestaje.
| • Kako i koliko može država sudjelovati u pokušaju zaštite od različitih vrsta cyber-kriminala? - Država može djelovati preventivno u smislu podizanja svijesti o problemu a zatim i donošenjem regulative. Duboko sam uvjeren da već danas nedostaje solidan broj forenzičara na tom polju. Najveći je problem u tome što su plaće u tom sektoru vrlo niske. Čim malo stasaju i nauče posao, ljudi prelaze u privatne firme, što smatram da nipošto nije dobro. Usudit ću se reći da odljev stasalog kadra iz javnog sektora vjerojatno na neki način ugrožava do određene mjere i nacionalnu sigurnost. Kontrola informacija u javnom sektoru vrlo je bitna i osjetljiva stvar i nadam se da se o njoj adekvatno vodi računa. • Koliko dobro i brzo zakonska regulativa u Hrvatskoj prati to područje? |

čitajte lider u digitalnom izdanju
vezani članci













