

Biznis i politika
Dobavljači su nova slaba točka: stoje iza 48 posto proboja podataka
11. listopada 2026.
foto Shutterstock
Napadači sve češće ulaze preko knjigovođa, IT partnera i drugih dobavljača koji imaju širok, trajan i nedovoljno nadziran pristup sustavima
Najslabiji lik u kibernetičkoj sigurnosti više nije neoprezni zaposlenik, već vaš knjigovođa ili IT-ovac. Sve više napada ne udara izravno na vas, već preko vaših dobavljača – računovodstvenih servisa, IT-ovaca, raznih pružatelja usluga, općenito vanjskih partnera koji imaju pristup vašim podacima. Napad preko dobavljača danas je pravilo, a ne iznimka, vele menadžer informacijske sigurnosti u ASEE-u Ivan Vedak i direktor ISO Solutionsa Krunoslav Matočec.
Napominju da Verizonov Data Breach Investigations Report (DBIR) za 2026. pokazuje da treća strana sudjeluje u 48 posto analiziranih proboja podataka, uz rast od 60 posto u godinu dana. U usporedbi s 2024. taj je udio bio oko 15 posto, a da je rastao zadnjih godina vidljivo je po podatku iz istog izvora za 2025. koji navodi Dragan Bednarčuk, voditelj razvoja poslovanja u KING ICT-u. On kaže da su lani, prema Verizonovu izvješću DBIR za 2025., treće strane bile uključene u 30-ak posto analiziranih povreda podataka, što je dvostruko više nego godinu prije.
Koga je lakše kompromitirati
Bednarčuk napominje da se pod 'trećim stranama' ne podrazumijevaju samo dobavljači koji čuvaju podatke, već i pružatelji IT usluga, softvera, usluga u oblaku te drugi poslovni partneri.
– Razlog je jednostavan: napadaču je katkad lakše kompromitirati manjeg ili slabije zaštićenog dobavljača nego izravno napasti veliku tvrtku. Ako taj dobavljač ima pristup korisničkim podacima, poslovnim sustavima ili administratorskim računima, njegov kompromitirani račun može postati svojevrsna ulaznica u sustav druge tvrtke – objašnjava Bednarčuk.
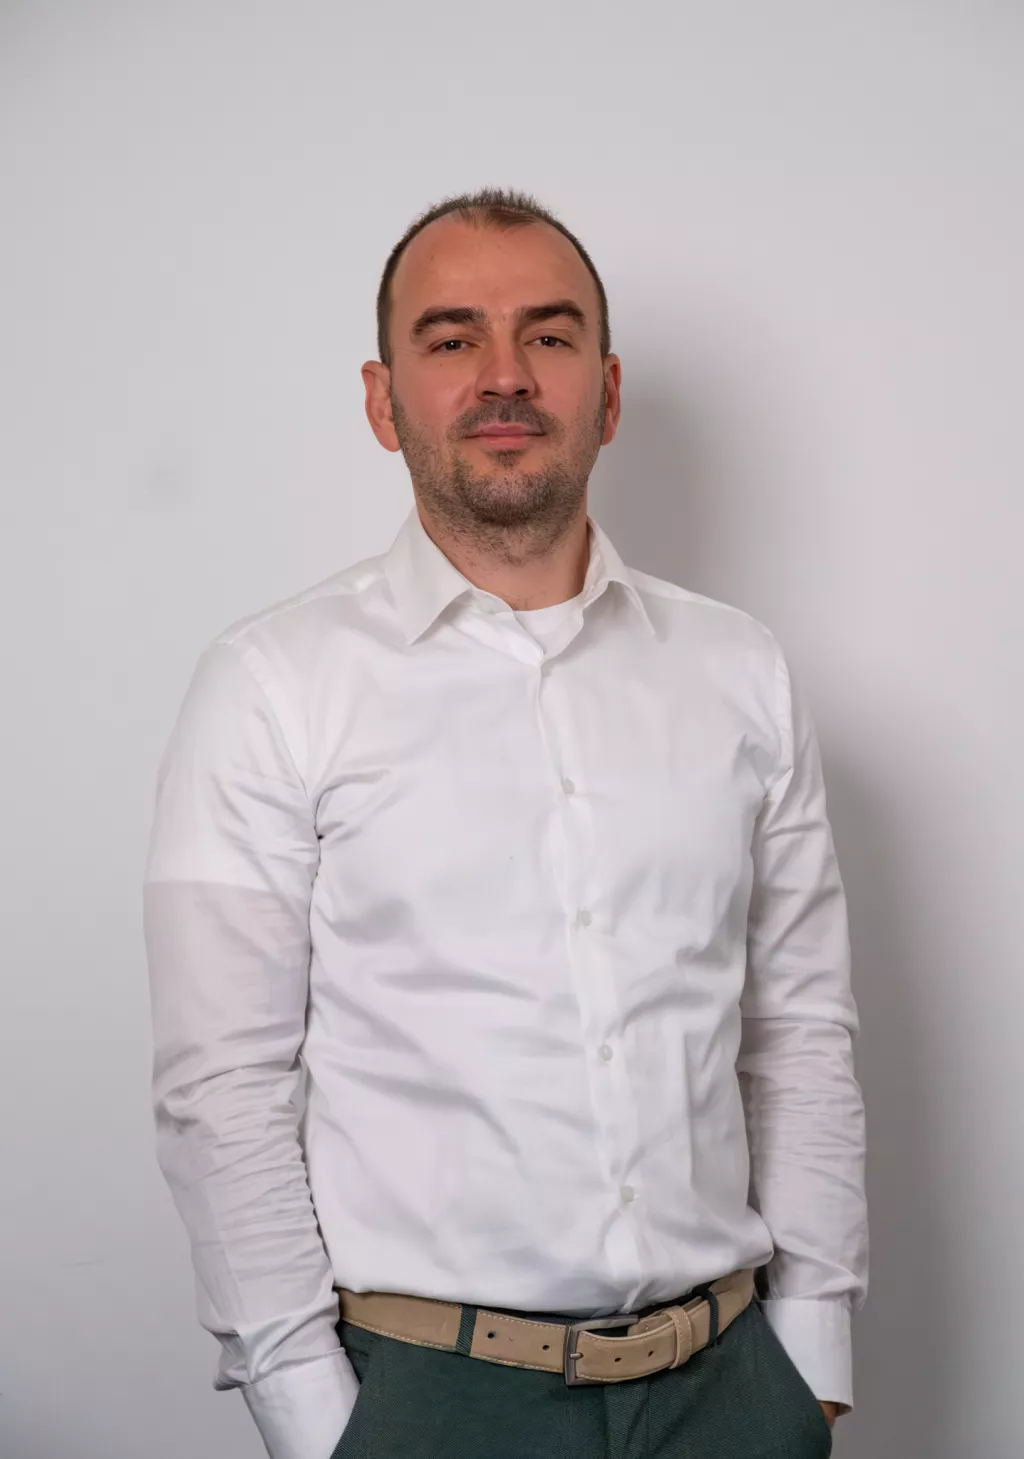
Dragan Bednarčuk,
voditelj razvoja poslovanja u KING ICT-u:
– Cilj nije potpuno zatvoriti sustav prema dobavljačima, jer to često nije poslovno moguće, nego ograničiti posljedice ako jedan od njih bude kompromitiran
Osim toga, nastavlja Vedak, ISACA je u istraživanju o sigurnosti lanca opskrbe saznala da je četvrtina organizacija u godinu dana doživjela napad preko lanca opskrbe (sudjelovalo je 1300 stručnjaka). Najveći rizik dolazi, rekli su ispitanici, od vanjskih pružatelja usluga s pristupom sustavima, podacima i kodu. Samo 44 posto njih ima visoko povjerenje u kontrole pristupa u vlastitome opskrbnom lancu.
BESPLATNO nastavite čitati ovaj članak
Registrirajte se bez troškova i otvorite vrata Liderova sadržaja. Prvih 5 zaključanih članaka vam poklanjamo svaki mjesec.

čitajte lider u digitalnom izdanju
vezani članci
Obrana od sigurnosnih prijetnji
Virtualni direktor informacijske sigurnosti dostupan je 24/7
Pomoć poduzetnicima u pripremi za primjenu direktive NIS2 osigurava A1 Hrvatska uslugama analiziranja ranjivosti sustava te konzultacija s prijedlozima sigurnosnih rješenja. Na raspolaganju je i pouzdan CISO, kojeg ne trebate zaposliti