
Saša Bilić, predsjednik Uprave tvrtke APIS IT:
Oporavak ne počinje u trenutku kad se incident dogodi
8. listopada 2026.
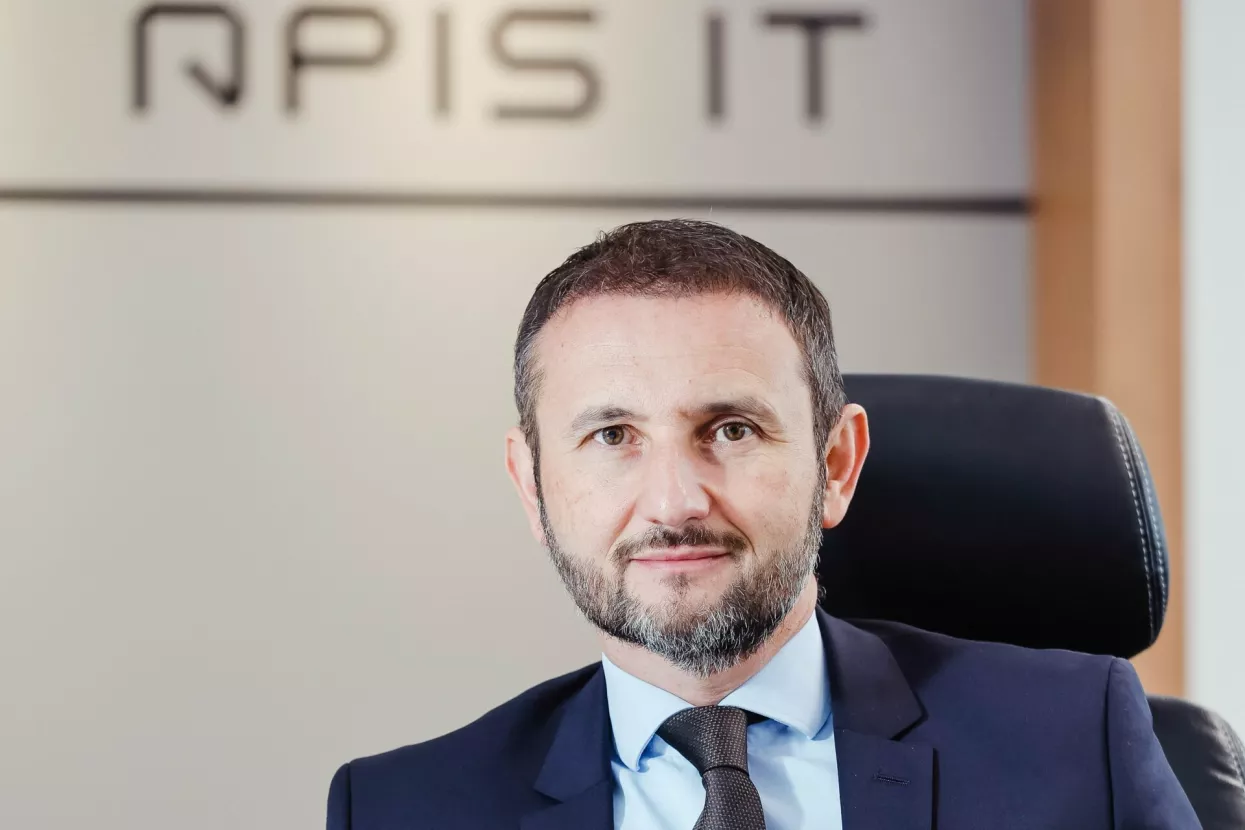
Saša Bilić ističe da je važno ne samo kako štitimo podatke nego i gdje se oni nalaze, gdje se obrađuju i tko upravlja infrastrukturom na kojoj se nalaze
Kibernetička sigurnost više nije IT problem, nego upravljačka odgovornost. Otpornost je važnija od pokušaja da se spriječi svaki napad
Nije važno samo kako se podaci štite nego i gdje se oni nalaze, obrađuju i tko upravlja infrastrukturom na kojoj se nalaze, tvrdi Saša Bilić, predsjednik Uprave APIS IT-a. Podatkovna suverenost posebno je važna za javni sektor i informacijske sustave koji obrađuju osjetljive ili poslovno kritične podatke.
Na čemu se temelji kibernetička sigurnost tvrtki i javnih institucija? Je li sigurnost samo proizvod ili sustav upravljanja?
– Kibernetička sigurnost danas je cjelovit upravljački sustav koji mora povezati tehnologiju, ljude i procese. Iako je često u prvome planu, tehnologija sama po sebi nije dovoljna. Potrebni su stručni ljudi, jasno definirani procesi i odgovornosti, kontinuiran nadzor, upravljanje dobavljačima, edukacija zaposlenika te sposobnost organizacije da pravodobno reagira na incident kad se on dogodi. U APIS IT-u takav pristup primjenjujemo u sklopu sustava upravljanja informacijskom sigurnošću prema normi ISO 27001. Posebno je to važno kad upravljate sustavima o kojima ovise javne usluge zato što sigurnost tada nije samo pitanje zaštite podataka i sustava nego i njihove pouzdanosti i dostupnosti.
Zbog čega je kibernetički rizik postao poslovni i upravljački rizik?
– Jednostavno rečeno, zbog toga što posljedice kibernetičkog incidenta odavno više nisu ograničene na IT odjel. Napad može zaustaviti poslovne procese, učiniti usluge nedostupnima, ugroziti podatke te prouzročiti financijsku i reputacijsku štetu. U javnom sektoru, u kojemu mi poslujemo, posljedice mogu biti još šire jer govorimo o sustavima i uslugama na koje se svakodnevno oslanjaju građani, institucije i gospodarstvo. Tu promjenu jasno odražava i NIS2, odnosno hrvatski Zakon o kibernetičkoj sigurnosti. Kibernetička sigurnost više se ne promatra samo kao tehničko pitanje, nego kao sastavni dio upravljanja rizicima organizacije, uz odgovornost upravljačkih tijela za uspostavu i nadzor odgovarajućih mjera. Odgovornost uprave pritom nije poznavati tehničke detalje svakog sigurnosnog rješenja, nego razumjeti ključne rizike i osigurati da organizacija ima ljude, procese, tehnologiju i infrastrukturu potrebne za upravljanje tim rizicima.
Koja je uloga APIS IT-a u sprječavanju kibernetičkih napada na institucije javne uprave?
– APIS IT razvija i održava neke od ključnih informacijskih sustava javne uprave te upravlja podatkovnim centrima, odnosno infrastrukturom na kojoj se pružaju važne digitalne usluge, zbog čega je kibernetička sigurnost sastavni dio našeg poslovanja. Sigurnosne zahtjeve ugrađujemo u razvoj i održavanje sustava te upravljanje infrastrukturom, a s pomoću svojega Sigurnosno-operativnog centra osiguravamo 24-satni nadzor, rano prepoznavanje prijetnji i anomalija te pravodobnu reakciju na sigurnosne događaje. Međutim, naš pristup ne završava na prevenciji jer je danas otpornost jednako važna kao obrana. Iskustvo nas, naime, uči da nije realno očekivati da možemo spriječiti svaki napad, zbog čega organizacija mora biti sposobna ograničiti posljedice incidenta i u što kraćem roku opraviti sustave i obnoviti ključne usluge.
Kakva je procedura oporavka?
– Važno je uvijek isticati da oporavak ne počinje u trenutku kad se incident dogodi. Za uspješan oporavak organizacija se mora pripremiti unaprijed i znati koji su sustavi i procesi kritični, kojim ih redoslijedom obnavljamo, u kojem vremenu, koji su resursi za to potrebni i tko je za što odgovoran. U APIS IT-u upravljanje kontinuitetom poslovanja provodimo prema normi ISO 22301. Analizom utjecaja na poslovanje (BIA) identificiramo kritične sustave i procese, a ovisno o njihovoj kritičnosti i ugovorenim razinama usluge definiramo vrijeme potrebno za obnovu usluge i vremensku točku do koje moramo moći vratiti podatke. Na temelju toga izrađujemo planove kontinuiteta i oporavka koje redovito testiramo prema različitim scenarijima kako bismo provjerili njihovu učinkovitost i otklonili eventualne slabosti.
Što je još važno osim sprječavanja napada?
– Kao što sam već istaknuo, najvažnija je otpornost. Prevencija je prvi sloj zaštite, ali nije realno očekivati da će bilo koja organizacija zaustaviti svaku prijetnju. Zato moramo biti sposobni brzo otkriti incident, ograničiti njegov opseg, zaštititi kritične funkcije i obnoviti ključne usluge. Drugim riječima, kibernetička sigurnost temelji se na sposobnosti da spriječimo ono što možemo, pravodobno otkrijemo ono što nismo uspjeli spriječiti, učinkovito reagiramo i što prije uspostavimo normalno funkcioniranje. Važan je dio tog ciklusa i učenje iz svakog incidenta kako bi sustav nakon njega bio otporniji nego prije.
Što za kibernetičku sigurnost institucija znače podatkovni centri?
– Iako se kibernetička sigurnost često povezuje sa softverom, mrežama i sigurnosnim alatima, ona ima i vrlo konkretnu fizičku dimenziju. Kod kritičnih sustava važno je gdje se nalaze podaci i infrastruktura, tko im može pristupiti, koliko je infrastruktura raspoloživa i što se događa ako se dogodi prekid na jednoj lokaciji. APIS IT upravlja s dva geografski odvojena podatkovna centra, u Zagrebu i Jastrebarskom, što nam omogućuje georedundanciju i važan je dio arhitekture kontinuiteta i oporavka. Njihovu razinu pouzdanosti dodatno potvrđuje certifikacija Tier III Facility, koju smo proveli u zahtjevnim uvjetima punog pogana i kojom je potvrđeno da izvedena infrastruktura podatkovnih centara odgovara zahtjevima razine Tier III.
Koliko je za kibernetičku sigurnost važna kontrola nad podacima i infrastrukturom?
– Kad govorimo o kibernetičkoj sigurnosti, važno je ne samo kako štitimo podatke nego i gdje se oni nalaze, gdje se obrađuju i tko upravlja infrastrukturom na kojoj se nalaze. Podaci u sustavima kojima upravlja APIS IT pohranjuju se i obrađuju na teritoriju Republike Hrvatske, u infrastrukturnom okružju pod kontrolom APIS IT-a. To nam omogućuje izravnu kontrolu nad fizičkom i tehnološkom infrastrukturom, ali i nad načinom pohrane, obrade i zaštite podataka te upravljanjem pristupima. Poslovni podaci korisnika ne premještaju se u javne platforme u oblaku i njihova pohrana i obrada ne oslanjaju se na infrastrukturu izvan kontroliranog okružja APIS IT-a u Hrvatskoj. To je posebno važno za javni sektor i informacijske sustave koji obrađuju osjetljive ili poslovno kritične podatke. Podatkovna suverenost ne znači samo da se podatak fizički nalazi u Hrvatskoj. Ona znači i zadržavanje kontrole nad infrastrukturom, obradom, pristupom i zaštitom tog podatka.
Sadržaj nastao u suradnji s tvrtkom APIS IT

čitajte lider u digitalnom izdanju
vezani članci
Obrana od sigurnosnih prijetnji
Virtualni direktor informacijske sigurnosti dostupan je 24/7
Pomoć poduzetnicima u pripremi za primjenu direktive NIS2 osigurava A1 Hrvatska uslugama analiziranja ranjivosti sustava te konzultacija s prijedlozima sigurnosnih rješenja. Na raspolaganju je i pouzdan CISO, kojeg ne trebate zaposliti