
Zeleno i digitalno
Pametni uređaji u domu mogu biti meta hakera: Ovi su najranjiviji
19. rujna 2026.
Ulazna točka napada
foto Shutterstock
Usmjerivači i IP kamere među najslabijim su karikama kućne mreže, a napadač preko jednog uređaja može pokušati doći i do drugih
Pametni televizor u dnevnoj sobi, kamera koja nadzire ulaz, sat koji prati kretanje, spavanje i sva ostala čuda koja proizvodi vaše tijelo, hladnjak spojen na internet, zvučnik koji čeka glasovnu naredbu, pa čak i obična pametna žarulja. Sve su to postali pametni uređaji koje smo dobrovoljno unijeli u svoje domove, sve kako bi nam život bio jednostavniji i lakši, jer zna se da se bez pametne žarulje danas ne može?! Svi su ti uređaji, osim što nam olakšavaju svakodnevni život, postali i nova vrsta oružja, onoga podatkovnog.
Tehnološke kompanije obožavaju skupljati podatke korisnika, pa tako svi ti pametni uređaji skeniraju što gledamo, gdje se krećemo, što jedemo i slušamo, a novi kibernetički kriminalci jedva čekaju takve podatke koje poslije nekome mogu i prodati. Svi ti uređaji uglavnom su loše zaštićeni i lako ih je pretvoriti u velike tzv. zombi-mreže. Granica između praktične tehnologije i sigurnosnog rizika u posljednje se dvije godine zato stanjila do te mjere da je stručnjaci više ne smatraju teoretskim pitanjem, nego svakodnevnom prijetnjom.
Polemika zbog TV-a
Povod za ponovno propitivanje te granice bila je afera oko LG-jevih pametnih televizora. Tehnološki kanal na YouTubeu 'Gamers Nexus' objavio je istragu prema kojoj televizori navodno prate uređaje na kućnoj mreži i prikupljaju podatke čak i kada je ekran ugašen, što je pokrenulo val optužbi da nas televizori diskretno prisluškuju. LG je najteže optužbe demantirao, tvrdeći da njegovi uređaji ne snimaju i ne šalju kontinuirano razgovore korisnika, no istodobno je potvrdio da televizori upotrebljavaju tehnologiju prepoznavanja sadržaja i komuniciraju s drugim uređajima u kući.
Samsung je još 2015. upozorio korisnike da ne raspravljaju o osjetljivim temama pred televizorom. Bilo je to rano priznanje da uređaji u dnevnoj sobi slušaju više nego što mislimo
Industrija to naziva svetom personalizacijom, jer prepoznavanje onoga što gledate omogućuje bolje preporuke i prilagođeno oglašavanje. Za korisnika je to praktično, ako vas ne živiciraju reklame, za proizvođače izvor podataka vrijedan milijarde, ali isti mehanizam otvara pitanje tko sve može doći do tih informacija i gdje prestaje usluga, a počinje nadzor.
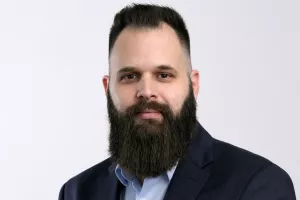
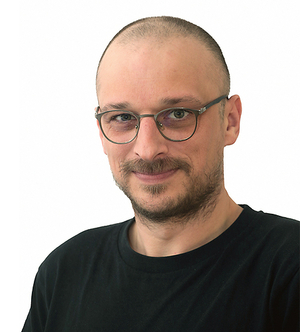
Marko Gulan, stručnjak za kibernetičku sigurnost, kaže da linija između personalizacije i nadzora zapravo nije tehnička, nego ugovorna. Personalizacija je, objašnjava, kad podatak ostaje unutar usluge za koju ste se svjesno prijavili, a nadzor počinje onog trenutka kad se ti isti podaci, bez odvojenog pristanka, povežu s drugim uređajima poput mobitela ili oglasnog identifikatora, ili kad se prodaju trećim stranama. Podsjeća i da je Samsung još 2015. upozorio korisnike da ne raspravljaju o osjetljivim temama pred televizorom, što danas zvuči kao kuriozitet, no zapravo je bilo rano priznanje da uređaji u dnevnoj sobi slušaju više nego što mislimo.
{---------- PAGE STOPPER ----------}
Najslabije karike
Kad je riječ o tome koji su uređaji u prosječnom domu doista najranjiviji, Gulan ističe da Hrvatska nema vlastitu statistiku, ali da to nije osobito bitno jer tržište pametnih uređaja nije teritorijalno izolirano. Isti proizvođači, isti čipovi i isti firmware kruže i svjetskim i hrvatskim domovima, pa se globalni obrasci izravno preslikavaju i na nas. Umjesto traženja jednoga najranjivijeg uređaja, kaže, korisnije je gledati kombinaciju tri faktora, koliko je uređaj izravno izložen internetu, koliko dugo proizvođač uopće isporučuje sigurnosne nadogradnje i koliko je vjerojatno da ga korisnik nikad neće pokušati zaštititi. Prema toj logici na vrhu liste su usmjerivači (engl. routers) i IP kamere, a odmah iza njih uređaji za pohranu podataka NAS.
– Usmjerivač je najosjetljivija točka jer je jedini uređaj koji je trajno izložen internetu i kroz koji prolazi sav promet ostalih uređaja u kući. Prema analizama sigurnosnih tvrtki iz 2025., usmjerivači danas nose najveći udio poznatih ozbiljnih ranjivosti među svim potrošačkim mrežnim uređajima, a napadači se tom prednosti aktivno koriste. Dio problema je i životni ciklus nadogradnji, a proizvođači u prosjeku objave popravak tek nakon 120 – 150 dana, napadači kod većine ranjivosti imaju gotov iskoristivi kôd unutar 48 sati od objave – navodi Gulan.
Slične podatke potvrđuje i analiza tvrtke Forescout iz 2026., prema kojoj usmjerivači i preklopnici danas u prosjeku nose 32 ranjivosti po uređaju i čine 34 uređaja s najkritičnijim ranjivostima.
Nitko krivac
IP kamere prate sličan obrazac, ali iz drugačijeg razloga. Gulan objašnjava da velik broj jeftinih modela kamera različitih brendova zapravo dijeli isti hardver i firmware jednog te istog proizvođača komponenti, pa jedna ranjivost istodobno pogađa desetke naizgled nepovezanih proizvoda. Zato su kamere samo tijekom 2024. zabilježile više od 17 milijuna pokušaja napada na globalnoj razini i redovito postaju, kako to Gulan slikovito naziva, vojnici u botnet-mrežama. NAS uređaji rjeđe su meta napada, ali vrjedniji su plijen jer na njima ljudi drže obiteljske fotografije, dokumente i sigurnosne kopije, pa su postali izravna meta ransomwarea.
Marko Gulan, stručnjak za kibernetičku sigurnost, kaže da linija između personalizacije i nadzora zapravo nije tehnička, nego ugovorna
Pametni televizori i uređaji za streaming, dodaje Gulan, paradoksalno generiraju najveći obujam sigurnosnih događaja u kućnim mrežama, ali tu je riječ češće o prikupljanju podataka o gledanosti kroz takozvanu ACR tehnologiju i zastarjelim operacijskim sustavima nego o izravnoj prijetnji kućanstvu.
– Žarulje, termostati i slični sitni uređaji pojedinačno nose najmanji rizik, ali imaju drugačiju ulogu, rijetko dobivaju nadogradnje i često zadržavaju tvorničku zaporku, pa služe kao ulazna vrata s kojih napadač bočno prelazi na vrjedniju metu unutar iste kućne mreže – objašnjava on.
Zajednički nazivnik, zaključuje Gulan, nikad nije loš uređaj sâm po sebi, nego odsutnost bilo kakvog ciklusa upravljanja. U tvrtki netko je formalno zadužen za nadogradnje i zaporke, a tu ulogu u kućnoj mreži obično ne preuzima nitko.
Podaci iscurili iz akvarija
Koliko je realno da napadač preko jedne hakirane kamere ili žarulje dođe do vašeg laptopa ili mobitela? Prema Gulanu, scenarij je posve realan, ponajviše zato što kod većine kućnih mreža ne postoji nikakva segmentacija.
– Svi uređaji, od pametne žarulje do prijenosnog računala, komuniciraju preko iste mreže i mogu se međusobno vidjeti. Proces napada obično ide u tri koraka. Prvi je izviđanje, u kojem napadač skenira internet, ili je već unutra preko phishing-poveznice, tražeći uređaj s tvorničkom zaporkom ili poznatom ranjivošću, najčešće usmjerivač, kameru ili neki jeftin pametni uređaj. Drugi korak je da kompromitirani uređaj postane odskočna daska, s koje napadač dobiva izvršavanje kôda ili barem mrežni pristup i s te pozicije vidi sav promet i sve uređaje na istoj mreži. Treći korak je bočno kretanje po mreži, kada se cilja slabija karika, dijeljena mapa, loše konfiguriran NAS ili nezaštićen promet drugih uređaja koji se jednostavno prisluškuje – objašnjava Gulan.
Kao ilustraciju koliko takav scenarij može biti bizaran, Gulan navodi već legendaran slučaj jedne kockarnice iz 2017., čija je baza VIP klijenata iscurila preko pametnog termometra ugrađenog u akvarij na recepciji. Napad je ušao kroz termometar, preskočio na unutarnju mrežu i pronašao put do poslužitelja s osjetljivim podacima. Taj primjer, iako star nekoliko godina, i danas najbolje pokazuje zašto sigurnosni stručnjaci inzistiraju da se svaki uređaj s internetskom vezom, koliko god nevažan izgledao, tretira kao potencijalna ulazna točka.
Tri milijuna zaraženih
Kad se pojedinačni kompromitirani uređaji povežu u veće cjeline, nastaju botneti, mreže koje mogu paralizirati i mnogo veće mete od jednoga kućanstva. Gulan to opisuje slikovito, netko bez vašeg znanja pretvori kućni usmjerivač u malog vojnika u nevidljivoj vojsci. Sâm po sebi on ne može ništa, ali kad se poveže s milijun drugih zaraženih uređaja diljem svijeta, ta vojska istodobno može zakucati na vrata jedne kompanije toliko puta u sekundi da se njezini poslužitelji jednostavno uguše i prestanu raditi. Riječ je o DDoS napadu, i on se, naglašava Gulan, ne događa kao scenarij iz budućnosti nego upravo sada, u stvarnom vremenu.
Razmjeri su otrežnjujući, pa je potkraj 2025. mreža zaraženih kućnih usmjerivača i kamera nazvana Aisuru, sastavljena od između jedan i četiri milijuna uređaja, izvela najjači zabilježeni napad te vrste u povijesti interneta, toliko snažan da bi mogao istodobno preopteretiti stotine prosječnih web-servisa. Cloudflare je taj napad, koji je dosegnuo 29,7 terabita u sekundi i 14,1 milijardu paketa u sekundi, neutralizirao u trećem tromjesečju 2025., no rekord je već dva mjeseca poslije nadmašen. Razmjer problema možda najbolje ilustrira ožujak 2026., kada su američke, kanadske i njemačke vlasti zajednički ugasile čak četiri velike botnet-mreže, nazvane Aisuru, Kimwolf, JackSkid i Mossad, sastavljene od ukupno više od tri milijuna zaraženih uređaja diljem svijeta. Jedna od meta bilo je čak i američko Ministarstvo obrane, a samo je JackSkid u ožujku 2026. bilježio više od 150.000 žrtava na dan.
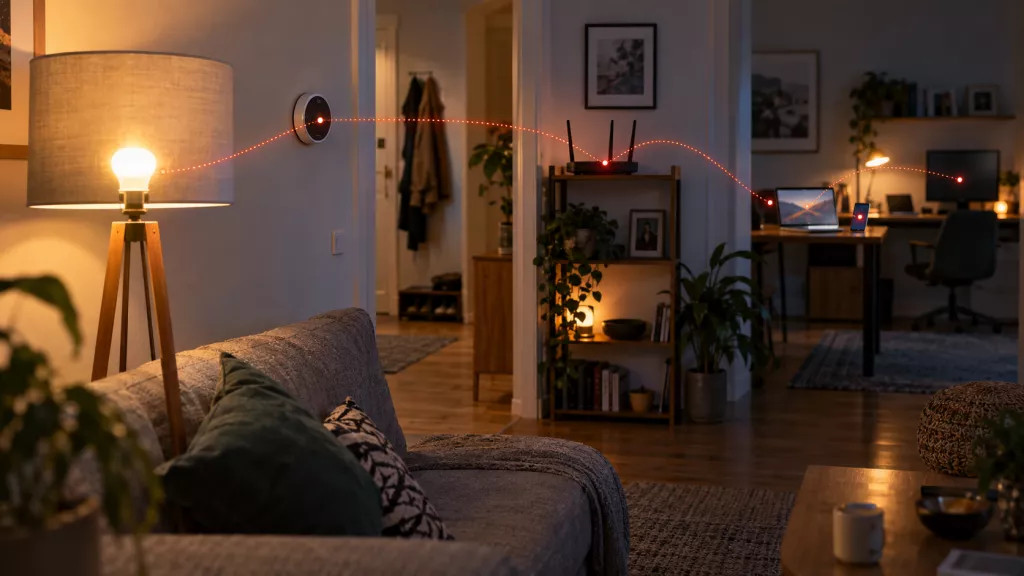
Žarulje, termostati i slični sitni uređaji pojedinačno nose najmanji rizik, no s obzirom na to da rijetko dobivaju nadogradnje i da često zadržavaju tvorničku zaporku, služe kao ulazna vrata s kojih napadač bočno prelazi na vrjedniju metu unutar iste kućne mreže
Ono što Gulana posebno zabrinjava nije toliko tehnička snaga tih mreža koliko profil ljudi koji ih vode. Dio infrastrukture koju su vlasti ugasile vodio je dvadesetdvogodišnjak iz Kanade, a jedan od ključnih igrača bio je petnaestogodišnjak iz Njemačke. Tinejdžer je, uza šačicu zaraženih uređaja, mogao ugroziti institucije s neusporedivo većim resursima, napominje Gulan, i upravo taj nesrazmjer, gdje nekoliko tisuća eura opreme i osnovno tehničko znanje mogu nadmašiti obrambene kapacitete države, najbolje pokazuje koliko je jeftino danas voditi rat protiv digitalne infrastrukture.
Regulativa jurca za tehnologijom
Pitanje je koliko europska i hrvatska regulativa uopće mogu zaustaviti takve prijetnje. Gulan tu razlikuje dva sloja propisa koji se često miješaju u javnoj raspravi. Direktiva NIS2, odnosno hrvatski Zakon o kibernetičkoj sigurnosti, usmjerena je na tvrtke i institucije, nameće im obvezu upravljanja rizikom, prijavu incidenata unutar od 24 do 72 sata, osobnu odgovornost uprave i kazne koje mogu dosegnuti nekoliko posto ukupnog prometa.
Ona, međutim, regulira ponašanje organizacija, a ne sâm uređaj. Kamera s tvorničkom zaporkom u nečijem domu, naglašava Gulan, nikad neće postati obveznik NIS2, pa koliko god tvrtke bile formalno usklađene, temeljni uzrok napada, nesiguran proizvod, ostaje izvan dosega te regulative. Najveća rupa u provedbi zato, kaže, nije birokratska nego strukturna, jer NIS2 kažnjava organizacije, ali ne popravlja proizvode koje one, i građani, svakodnevno kupuju. Odgovor na taj strukturni problem, smatra Gulan, leži u europskom Aktu o kibernetičkoj otpornosti, koji prvi put regulira proizvod, a ne tvrtku koja ga upotrebljava. CRA proizvođače obvezuje na sigurnost ugrađenu već u dizajnu, minimalno pet godina sigurnosnih nadogradnji, transparentan popis komponenti i obvezno prijavljivanje ranjivosti u cijelom lancu dobave, upravo onaj scenarij jednog čipa u desecima različitih brendova o kojem je prije bilo riječi.
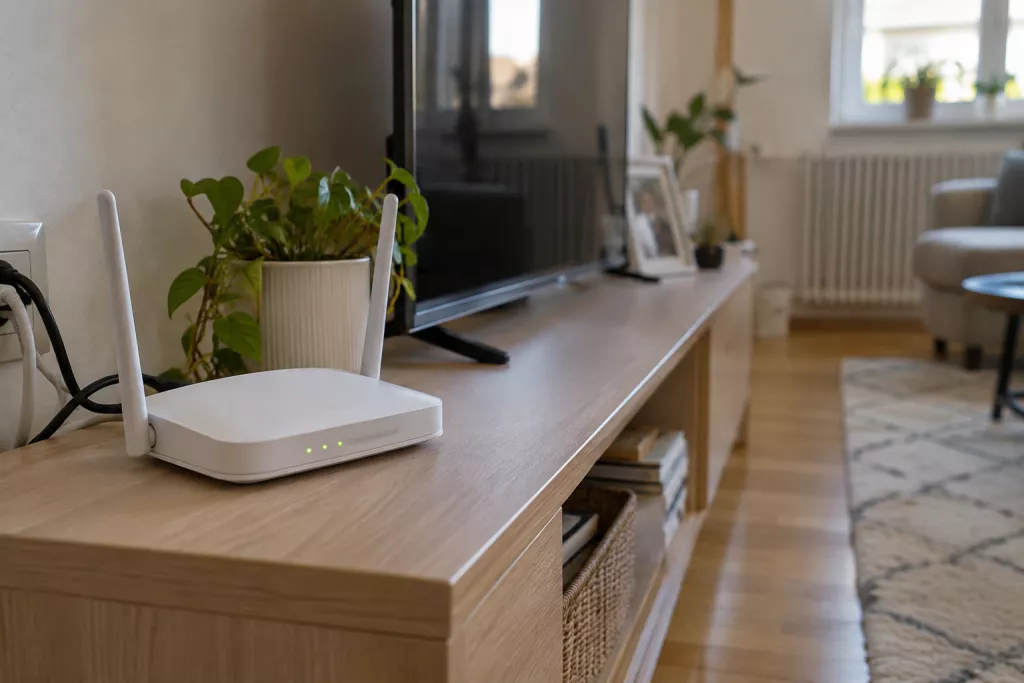
Usmjerivači (engl.routers), prema prošlogodišnjim analizama sigurnosnih tvrtki, i dalje nose najveći udio poznatih ozbiljnih ranjivosti među svim potrošačkim mrežnim uređajima
Prve obveze prijavljivanja ranjivosti prema CRA-u počele su vrijediti 11. rujna 2026., a puna primjena, uključujući i najstrože zahtjeve, slijedi 11. prosinca 2027. Za korisnika to praktično znači da uređaj kupljen 2028. mora dobivati sigurnosne zakrpe godinama, a ne samo dok je model aktualan na trgovačkim policama. Na kraju, ističe Gulan, najjeftiniji proizvod gotovo je uvijek i najskuplji, samo se račun ne plaća odmah, nego poslije, i to podacima, a ne novcem. Platforme koje nude da se za šaku eura opremi cijela kuća pametnim sustavom rijetko su besplatan ručak. Kad ne znate tko zarađuje na proizvodu koji ste kupili, najčešće ste upravo vi taj proizvod, a senzori u vašem domu legitimno završavaju u rukama trećih, nepoznatih strana. Sigurnosna higijena zato počinje prije kupnje, ne poslije.

čitajte lider u digitalnom izdanju
vezani članci